Warum chinesische Autos unter Spionageverdacht stehen
Wenn das Auto nicht mehr nur Fahrzeug, sondern eine mobile Sensorplattform ist
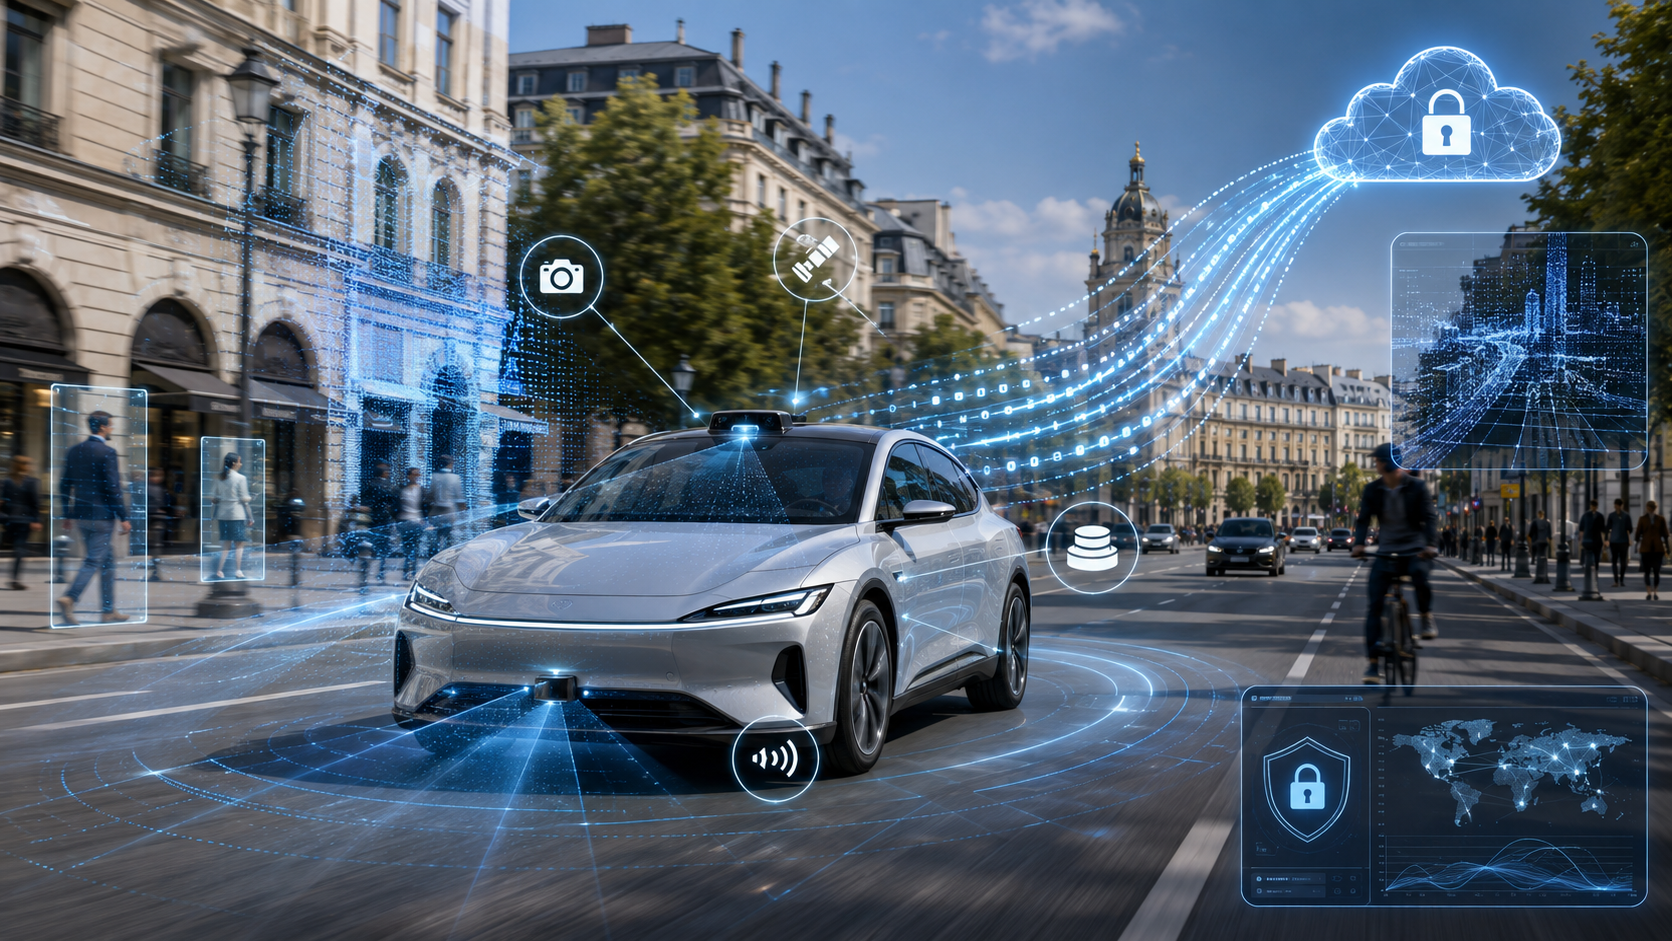
Wenn ich mir ein modernes Auto heute aus Sicht der Cybersecurity anschaue, sehe ich längst nicht mehr nur ein Fahrzeug. Ich sehe eine hochgradig vernetzte Sensorplattform. Moderne Fahrzeuge verfügen über Kameras, Mikrofone, GPS, Radar, teilweise LiDAR, Mobilfunkverbindungen, WLAN, Bluetooth und zahlreiche Steuergeräte. Software wird über das Internet aktualisiert. Apps ermöglichen den Fernzugriff. Fahrerassistenzsysteme beobachten permanent das Umfeld. Das Fahrzeug weiß, wo es sich befindet. Es sieht, was sich um das Fahrzeug herum befindet. Es kann erkennen, welche Strecken regelmäßig gefahren werden. Und technisch kann es Daten mit Cloud-Systemen des Herstellers austauschen. Damit verändert sich für mich auch die Security-Betrachtung grundlegend. Aus einem Verkehrsmittel wird eine mobile, vernetzte Sensorplattform. Genau deshalb finde ich es richtig, dass sich inzwischen auch deutsche Sicherheitsbehörden mit einer Frage beschäftigen, die vor wenigen Jahren noch ungewöhnlich geklungen hätte:
Kann ein modernes Auto zu einem Instrument der Informationsgewinnung werden?
Besonders häufig richtet sich der Blick dabei aktuell auf Fahrzeuge chinesischer Hersteller.
Deutsche Sicherheitsbehörden untersuchen das Risiko
Nach Recherchen von WDR und NDR haben das Bundesamt für Verfassungsschutz und die Zentrale Stelle für Informationstechnik im Sicherheitsbereich Fahrzeuge mehrerer chinesischer Hersteller untersucht. Analysiert wurde unter anderem, welche Daten die Fahrzeuge erfassen, in welchem Umfang dies geschieht und ob Informationen ins Ausland übertragen werden. Die Ergebnisse dieser Untersuchung wurden nicht veröffentlicht. Und genau hier ist mir eine saubere Differenzierung wichtig. Es gibt keinen öffentlich bekannten Nachweis, dass chinesische Fahrzeuge in Deutschland systematisch für Spionage eingesetzt werden. Es gibt aber offenbar ein Risikoszenario, das deutsche Sicherheitsbehörden ernst genug nehmen, um es technisch zu untersuchen. Auch das Bundesverteidigungsministerium betrachtet Fahrzeugsensoren aus Sicht der militärischen Sicherheit als potenziell relevant.
Dazu gehören insbesondere:
- Kameras
- Radarsysteme
- Mikrofone
- Ortungssysteme
- selbstständig kommunizierende Systeme
- fernsteuerbare Datenübertragung
Für bestimmte sicherheitsempfindliche Bereiche können deshalb Zufahrtsbeschränkungen gelten. Das klingt auf den ersten Blick vielleicht drastisch. Aus Security-Sicht kann ich die Logik dahinter allerdings sehr gut nachvollziehen.
Für mich ist nicht das einzelne Foto das Problem
Eine Kameraaufnahme eines Bürogebäudes ist normalerweise kein Staatsgeheimnis.Auch eine einzelne GPS-Position ist selten besonders interessant. Relevant wird es aus meiner Sicht dann, wenn viele Datenpunkte miteinander kombiniert werden. Stellen wir uns vor, Fahrzeuge passieren regelmäßig ein Forschungszentrum, ein Rechenzentrum, einen Energieversorger oder eine militärische Einrichtung. Über längere Zeit könnten theoretisch Informationen entstehen über:
Standorte und Infrastruktur
Welche Gebäude werden genutzt? Wo befinden sich Zufahrten, Sicherheitsbereiche oder technische Anlagen?
Bewegungsmuster
Wann kommen bestimmte Personen? Wann wechseln Schichten? Welche Standorte werden regelmäßig miteinander verbunden?
Personen und Fahrzeuge
Welche Personen halten sich regelmäßig an bestimmten Standorten auf? Welche Fahrzeuge gehören zu Mitarbeitern oder Dienstleistern?
Kommunikation
Welche Smartphones werden mit einem Fahrzeug gekoppelt? Welche Kommunikations- und Infotainment-Daten entstehen?
Umgebung
Welche Straßen, Gebäude oder technischen Einrichtungen werden von Kameras und Sensoren erfasst?
Aus einzelnen Datenpunkten kann durch Korrelation ein erstaunlich präzises Lagebild entstehen. Dieser Grundgedanke ist für Nachrichtendienste nichts Neues. Neu ist aus meiner Sicht vielmehr, wie viele alltägliche Geräte inzwischen solche Daten erzeugen können. Smartphones tun es. Smartwatches tun es. Drohnen tun es. Und zunehmend tun es auch Autos.
Warum stehen gerade chinesische Fahrzeuge im Fokus?
Hier halte ich eine differenzierte Betrachtung für besonders wichtig. Die Sensorik eines chinesischen Elektroautos unterscheidet sich nicht grundsätzlich dadurch von der eines amerikanischen, europäischen oder koreanischen Fahrzeugs, dass sie aus China stammt. Auch westliche Fahrzeuge sammeln umfangreiche Telemetrie-, Diagnose-, Standort- und teilweise Kameradaten. Die entscheidende Security-Frage lautet für mich deshalb nicht: „Sammelt ein chinesisches Auto Daten?“ Sondern:
Wer kontrolliert diese Daten, die Software und die Infrastruktur dahinter – und unter welcher Jurisdiktion?
Bei chinesischen Herstellern kommt zusätzlich ein geopolitischer und rechtlicher Faktor hinzu. Artikel 7 des chinesischen National Intelligence Law verpflichtet Organisationen und Bürger grundsätzlich dazu, staatliche Nachrichtendienstarbeit im Rahmen der chinesischen Gesetze zu unterstützen und mit ihr zusammenzuarbeiten. Daraus folgt ausdrücklich nicht automatisch, dass ein chinesischer Automobilhersteller Fahrzeugdaten an einen Geheimdienst weiterleitet. Aber für mich gehört die rechtliche Umgebung eines Herstellers zwingend in ein professionelles Threat Model. Denn Security Governance bewertet nicht nur bereits eingetretene Vorfälle. Sie bewertet auch: Fähigkeiten. Zugriffswege. Abhängigkeiten. Und mögliche Auswirkungen.
Der MG4-Fall zeigt für mich, wie sensibel das Thema geworden ist
Im August 2026 wurde die Diskussion noch konkreter. Das Kraftfahrt-Bundesamt beschäftigt sich mit Vorwürfen rund um Software in Fahrzeugen des chinesischen Herstellers SAIC beziehungsweise der Marke MG. Wichtig ist mir auch hier wieder die klare Trennung zwischen Verdacht und Beweis. Ein auffälliger Softwareeintrag oder eine verdächtige Komponentenbezeichnung ist noch kein Beweis dafür, dass tatsächlich eine funktionsfähige Spionagefunktion betrieben wird. Genau deshalb brauchen wir technische Analysen und unabhängige Prüfungen. Für mich ist dieser Fall daher weniger wegen eines einzelnen Fahrzeugmodells interessant. Er zeigt ein viel grundsätzlicheres Problem:
Wir wissen als Nutzer häufig erstaunlich wenig darüber, welche Software in unseren Fahrzeugen läuft, welche Komponenten miteinander kommunizieren und welche Daten tatsächlich das Fahrzeug verlassen.
Bei einem Notebook würden Security-Verantwortliche Netzwerkverbindungen, Softwarekomponenten, Cloud-Endpunkte und Zugriffsrechte untersuchen. Bei einem Auto akzeptieren wir dagegen häufig eine Blackbox. Für mich passt das nicht mehr zur Realität moderner Fahrzeuge.
Ausgerechnet China zeigt, wie mit diesem Risiko umgegangen werden kann
Besonders interessant finde ich, dass China selbst vergleichbare Sicherheitsbedenken gegenüber ausländischen Fahrzeugen bereits seit Jahren kennt. Tesla musste beispielsweise Daten chinesischer Fahrzeuge lokal in China speichern. Für die grenzüberschreitende Nutzung bestimmter Fahrzeugdaten gelten regulatorische Einschränkungen und Sicherheitsanforderungen. Tesla-Fahrzeuge waren darüber hinaus zeitweise Beschränkungen in der Nähe sensibler Einrichtungen und bei bestimmten hochrangigen Veranstaltungen ausgesetzt. Nachdem Tesla chinesische Datensicherheitsprüfungen bestanden hatte, wurden zumindest Teile dieser Einschränkungen wieder gelockert. Für mich ist das aus Cybersecurity-Sicht ausgesprochen bemerkenswert. Denn im Kern steckt darin ein klassischer Zero-Trust-Gedanke: Nicht die Aussage eines Herstellers sollte über Vertrauen entscheiden.
Vertrauen sollte durch überprüfbare technische und organisatorische Kontrollen entstehen.
Vielleicht ist genau das auch für Europa der sinnvollere Ansatz?
Ich halte wenig von einer pauschalen Verbotsdebatte
Es wäre aus meiner Sicht zu einfach, daraus die Forderung abzuleiten:
„Chinesische Autos müssen verboten werden.“
Security Governance sollte differenzierter funktionieren. Die EU hat Anfang 2026 eine gemeinsame Toolbox zur Sicherheit von IKT-Lieferketten veröffentlicht. Parallel wurde eine Risikobewertung speziell für vernetzte und automatisierte Fahrzeuge erstellt. Interessant finde ich dabei vor allem den Ansatz: Die Methodik ist grundsätzlich akteursneutral und betrachtet Risiken von Lieferketten, kritischen Lieferanten und technologischen Abhängigkeiten. Genau das halte ich für richtig. Nicht die Nationalität eines Produkts allein sollte über seine Verwendung entscheiden. Entscheidend sollten überprüfbare Kriterien sein.
Zum Beispiel:
1. Welche Daten sammelt das Fahrzeug?
Ich erwarte von Herstellern Transparenz darüber, welche Sensor-, Telemetrie-, Standort- und Diagnosedaten verarbeitet werden.
2. Wohin werden diese Daten übertragen?
Unternehmen und Behörden müssen wissen, welche Cloud-Systeme, Länder und Subdienstleister beteiligt sind.
3. Wer kann remote auf das Fahrzeug zugreifen?
Remote Diagnostics, App-Steuerung und Over-the-Air-Updates schaffen enorme Vorteile. Sie schaffen gleichzeitig aber auch privilegierte Zugriffswege.
4. Kann die Datenübertragung eingeschränkt werden?
Ein Fahrzeug auf einem normalen Firmenparkplatz besitzt ein vollkommen anderes Risikoprofil als ein Fahrzeug auf dem Gelände eines Rüstungsunternehmens oder einer militärischen Einrichtung.
5. Wie transparent ist die Software-Lieferkette?
Software Bill of Materials, Schwachstellenmanagement, Code-Signing und nachvollziehbare Update-Prozesse werden bei Fahrzeugen aus meiner Sicht zunehmend genauso relevant wie bei klassischen IT-Systemen.
6. Gibt es unabhängige Security Assessments?
UN Regulation No. 155 verpflichtet Fahrzeughersteller bereits zum Aufbau eines Cyber Security Management Systems. UN R156 adressiert Softwareupdates. Diese Mechanismen halte ich für wichtig. Sie lösen aber nicht automatisch alle Fragen rund um Datenhoheit, Remote-Zugriffe und geopolitische Lieferkettenrisiken.
Ich würde Fahrzeuge künftig stärker als IT-Assets betrachten
Hier liegt für mich eine der wichtigsten Konsequenzen der gesamten Diskussion. Ein Unternehmen würde einem unbekannten IoT-Gerät mit Kameras, Mikrofonen, GPS und permanenter Cloud-Verbindung vermutlich nicht ohne Weiteres Zugang zu einem sensiblen Produktionsbereich geben. Bei einem Fahrzeug geschieht genau das häufig jeden Tag. Deshalb halte ich es für sinnvoll, dass Unternehmen künftig beispielsweise unterschiedliche Sicherheitszonen definieren.
Normaler Unternehmensbereich
Normale Fahrzeugnutzung.
Forschungs- und Entwicklungsbereiche
Einschränkungen für Fahrzeuge mit umfangreicher externer Sensorik oder nicht bewerteter Cloud-Kommunikation.
KRITIS- und Hochsicherheitsbereiche
Zufahrt nur für technisch bewertete beziehungsweise freigegebene Fahrzeuge. Für mich wäre das kein pauschales Misstrauen gegenüber einer Nation. Es wäre schlicht:
risikobasierte Security Governance.
Für mich geht die größere Lektion weit über chinesische Autos hinaus
Die Diskussion über chinesische Fahrzeuge zeigt eine Entwicklung, die ich inzwischen in immer mehr Branchen beobachte. Produkte, die früher weitgehend mechanisch oder elektronisch waren, werden zu vernetzten Softwareplattformen. Das Auto ist dafür nur eines der sichtbarsten Beispiele. Maschinen, Kameras, Gebäudeautomation, Medizintechnik, Produktionsanlagen und Fahrzeuge verfügen heute über Sensoren, Cloud-Anbindungen und Remote-Zugänge. Damit verändert sich für mich auch die Frage nach Produktsicherheit.
Früher fragte man: Funktioniert das Produkt sicher?
Heute müssen wir zusätzlich fragen:
Welche Daten erzeugt es?
Wer kann darauf zugreifen?
Wohin fließen diese Daten?
Welche Software läuft darauf?
Wer kontrolliert Updates und Cloud-Infrastruktur?
Und welcher Jurisdiktion unterliegen Hersteller und Dienstleister?
Für mich ist das keine Paranoia. Es ist modernes Supply-Chain- und Product-Security-Management. Die entscheidende Frage lautet deshalb für mich nicht: „Sind chinesische Autos Spione auf Rädern?“ Sondern: Haben wir in Europa bereits die Governance-Strukturen, um vernetzte Fahrzeuge genauso konsequent zu bewerten wie andere kritische IT- und IoT-Systeme? Denn eines ist für mich inzwischen klar:
Das moderne Auto ist nicht mehr nur ein Fahrzeug. Es ist auch ein Cybersecurity-Asset.
Euer Simon
#Cybersecurity #ProductSecurity #AutomotiveSecurity #ConnectedCars #SecurityGovernance #SupplyChainSecurity #DataSecurity #CyberResilience #RiskManagement #DigitalSovereignty